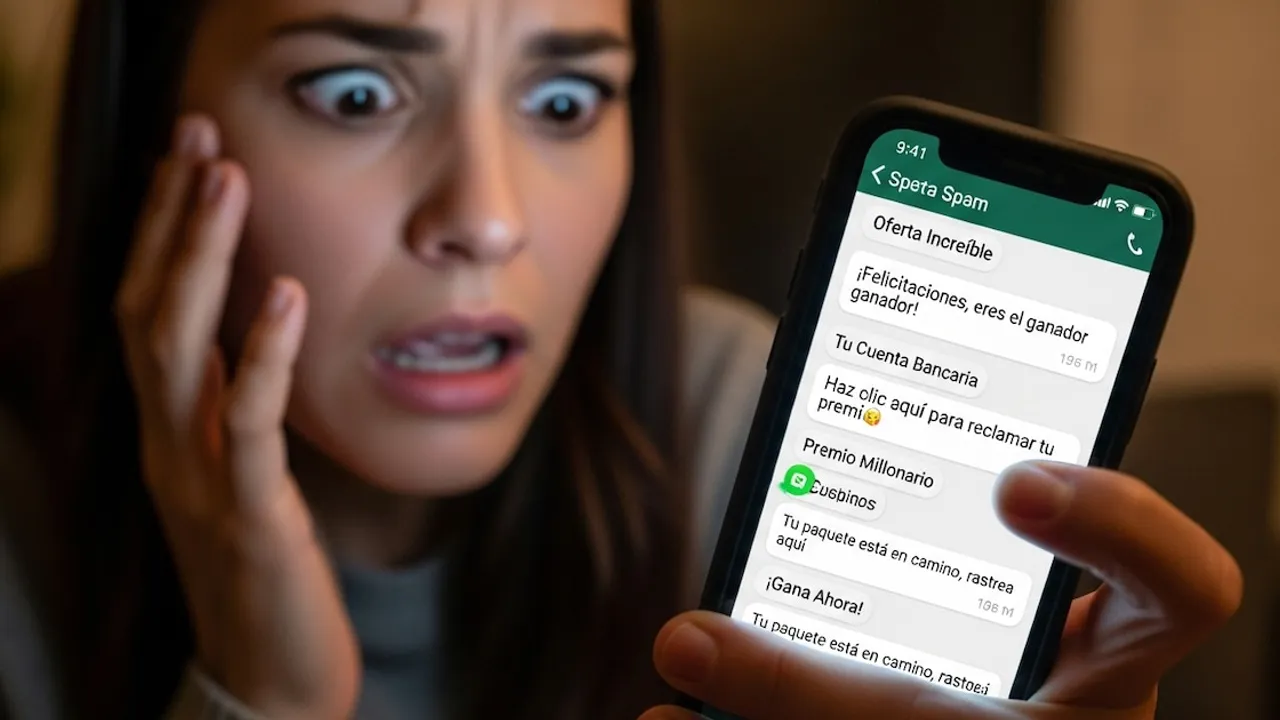
Los fraudes digitales dirigidos a usuarios de telefonía móvil representan una creciente amenaza en la región tras las recientes alertas de especialistas en ciberseguridad. La compañía ESET Latinoamérica advirtió que la exposición del número de contacto funciona frecuentemente como el punto de inicio para estafas complejas y suplantaciones de identidad. Aunque el dato por sí solo no otorga acceso directo a los dispositivos, su combinación con ingeniería social y filtraciones previas compromete la seguridad ciudadana.
El uso de información para engaños personalizados
El número de teléfono móvil permanece vinculado habitualmente a billeteras electrónicas, perfiles sociales y gestiones bancarias cotidianas. Los ciberdelincuentes rastrean este dato para cruzarlo con información pública en redes sociales o registros filtrados en internet. Con este perfil armado, los atacantes fingen ser representantes de entidades financieras, servicios de encomienda o allegados para engañar a las víctimas.
David González, investigador de seguridad informática de ESET, remarcó que conocer una línea telefónica no permite ingresar de forma automática a los aparatos ni vulnerar conversaciones privadas. Sin embargo, el peligro real radica en la manipulación psicológica que induce a las personas a entregar contraseñas o ingresar a enlaces maliciosos. La recomendación principal ante llamadas o mensajes sospechosos consiste en cortar la interacción y consultar mediante los canales oficiales.
Códigos de verificación y riesgos en aplicaciones de mensajería
Uno de los esquemas más habituales dentro de los fraudes digitales busca apoderarse de cuentas de WhatsApp mediante el desvío de códigos temporales. Los delincuentes solicitan el registro del servicio en otro aparato y luego contactan a la víctima asegurando que el mensaje de texto llegó por error. Si el usuario reenvía esos dígitos, pierde inmediatamente el control de su perfil, el cual es utilizado luego para solicitar dinero a familiares y conocidos.
Los expertos en seguridad informática enfatizan que ninguna entidad legítima o soporte técnico solicita códigos por llamada, mensaje de texto o mensajería instantánea. Estos elementos representan llaves de autenticación personales e intransferibles, aplicables a plataformas de pago, redes sociales y aplicaciones bancarias. Entregar estas claves temporales abre la puerta al vaciamiento de cuentas y a la pérdida total de identidades digitales.
Peligros del SIM swapping y medidas de protección
Otra táctica relevante identificada por los especialistas es el SIM swapping o duplicación no autorizada de la tarjeta SIM. Esta maniobra consiste en engañar a las empresas de telefonía para transferir la línea del usuario a un nuevo chip controlado por los criminales. Si la maniobra prospera, los atacantes interceptan mensajes y llamadas dirigidas a la víctima, facilitando la vulneración de accesos protegidos únicamente por SMS.
La pérdida súbita de señal en el celular o la imposibilidad de recibir llamadas constituyen señales de alerta inmediata para contactar a las operadoras telefónicas. Para evitar ser víctima de estos fraudes digitales, se aconseja activar la autenticación en dos factores mediante aplicaciones dedicadas, limitar los datos personales visibles en internet y desconfiar de requerimientos con carácter urgente.
Datos clave
- Punto de inicio: El número de teléfono no otorga acceso automático al dispositivo, pero los delincuentes lo combinan con datos filtrados para diseñar estafas personalizadas.
- Claves privadas: Ninguna empresa formal solicita códigos de verificación temporales de WhatsApp o bancos por mensajes o llamadas.
- Alerta por señal: La pérdida repentina de cobertura móvil puede evidenciar una duplicación indebida de tarjeta SIM o SIM swapping.
- Medida preventiva: La autenticación en dos factores con aplicaciones de seguridad reduce drásticamente el riesgo de usurpación.