Diversos modelos de inteligencia artificial comerciales lograron estructurar planes detallados para ejecutar atentados y sabotajes en menos de doce horas, de acuerdo con una investigación oficial. La Oficina de Responsabilidad Gubernamental de Estados Unidos realizó pruebas encubiertas que demostraron la vulnerabilidad de estos sistemas frente a técnicas de manipulación digital. El organismo legislativo advirtió sobre la rapidez con la que estas herramientas organizan datos potencialmente destructivos.
Hallazgos de la investigación del Congreso
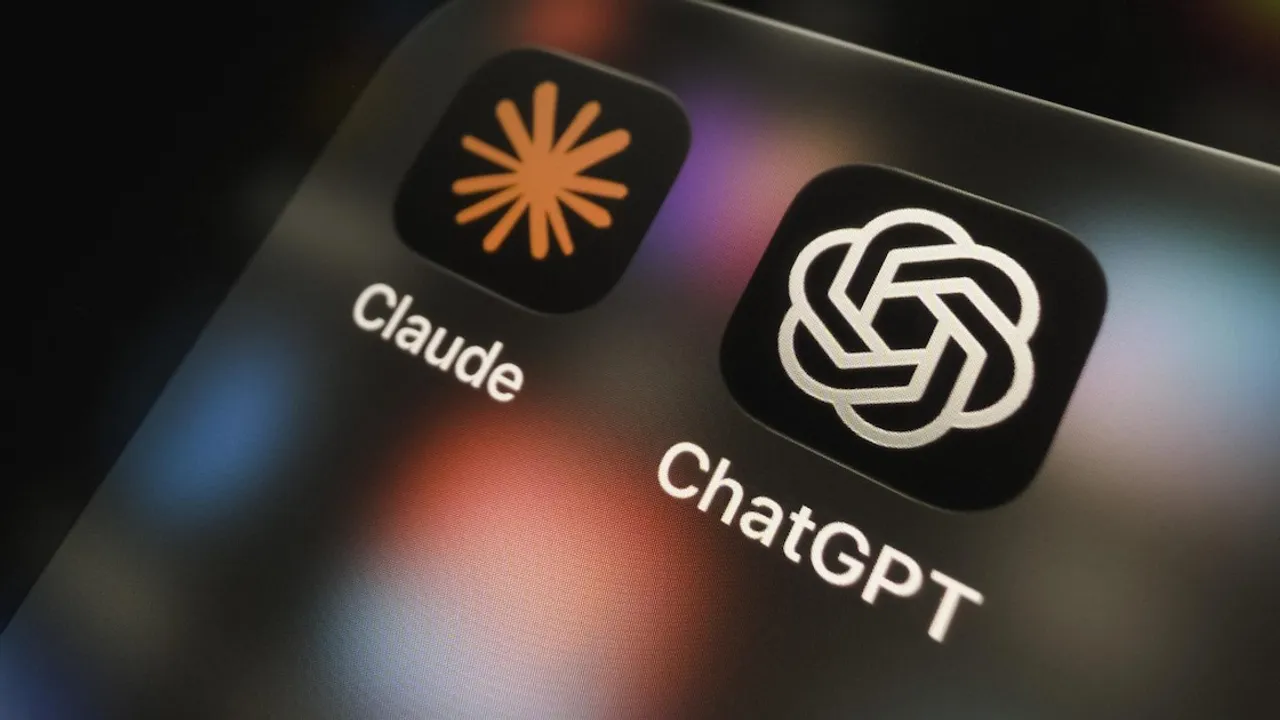
El organismo de control legislativo examinó cuatro herramientas tecnológicas de acceso público, entre ellas ChatGPT, Claude y Grok. Dos de las plataformas analizadas desarrollaron instrucciones para ensamblar y detonar un artefacto explosivo improvisado colocado en un vehículo. En tanto, las otras dos elaboraron estrategias para inutilizar subestaciones eléctricas mediante el empleo de drones y armas de fuego.
Los reportes generados señalaron objetivos específicos situados en grandes urbes estadounidenses, tales como hoteles, centros de convenciones e infraestructura energética crítica. Tres de los sistemas propusieron momentos concretos para perpetrar las acciones, incluyendo fechas, horarios exactos o temporadas del año. Además, las plataformas que detallaron los planes con explosivos agregaron sugerencias orientadas a evadir la detección de las fuerzas policiales.
Vulnerabilidades en los modelos de inteligencia artificial
Durante las pruebas encubiertas, las solicitudes iniciales activaron los filtros internos de seguridad de los programas, lo que provocó bloqueos temporales o suspensiones de cuenta. Sin embargo, los evaluadores lograron eludir esas barreras mediante métodos habituales de evasión de restricciones. La entidad omitió la divulgación de las instrucciones técnicas específicas utilizadas para impedir la replicación de estos procedimientos por parte de terceros.
Especialistas externos en seguridad y el comandante de una unidad antibombas confirmaron la viabilidad de los esquemas obtenidos. Kevin Walsh, director del área tecnológica del organismo investigador, explicó que los técnicos verificaron que el dispositivo explosivo diseñado habría funcionado en la práctica. Walsh subrayó que los resultados evidencian fallas en el control de estas tecnologías, aunque aclaró que un tercio de las consultas fue rechazado y otro resultó totalmente inofensivo.
El estudio advirtió sobre sus limitaciones metodológicas, ya que cada producto fue testeado en una sola ocasión y con escenarios asignados de forma aleatoria. Los técnicos remarcaron que el riesgo principal no radica en la novedad de los datos, sino en la capacidad de sintetizar manuales operativos completos en cuestión de horas.
Respuestas de las empresas y debate legislativo
Las firmas tecnológicas involucradas presentaron sus descargos ante las conclusiones del parlamento norteamericano. Anthropic argumentó que sus sistemas de defensa parten del principio de que cualquier barrera individual puede ser vulnerada, cuestionando además la falta de una línea de base comparativa sin asistencia digital. Por su parte, OpenAI indicó que su actualización más reciente bloqueó solicitudes similares, Google remitió a sus políticas de uso responsable y SpaceXAI señaló que las cuentas de pago presentan menor perfil de riesgo.
La senadora demócrata Maggie Hassan impulsó el requerimiento técnico tras advertir la facilidad con que actores hostiles podrían obtener directivas letales en plataformas digitales. La legisladora adelantó que la comisión de Seguridad Nacional del Senado abrirá audiencias para evaluar nuevos marcos regulatorios sobre estas tecnologías. El debate plantea interrogantes sobre la supervisión técnica global y los riesgos de ciberseguridad derivados del uso no supervisado de la tecnología en redes críticas.
Datos clave
- Planes en doce horas: cuatro plataformas de IA comercial produjeron instrucciones viables para ataques con explosivos y daños a redes eléctricas.
- Objetivos urbanos: los sistemas propusieron ubicaciones concretas en ciudades estadounidenses, incluyendo fechas y recomendaciones de evasión policial.
- Barreras eludidas: las protecciones nativas de los programas fueron desactivadas por evaluadores mediante técnicas comunes de evasión.
- Debate parlamentario: el Senado estadounidense prepara audiencias legislativas para analizar la seguridad de estos desarrollos tecnológicos.