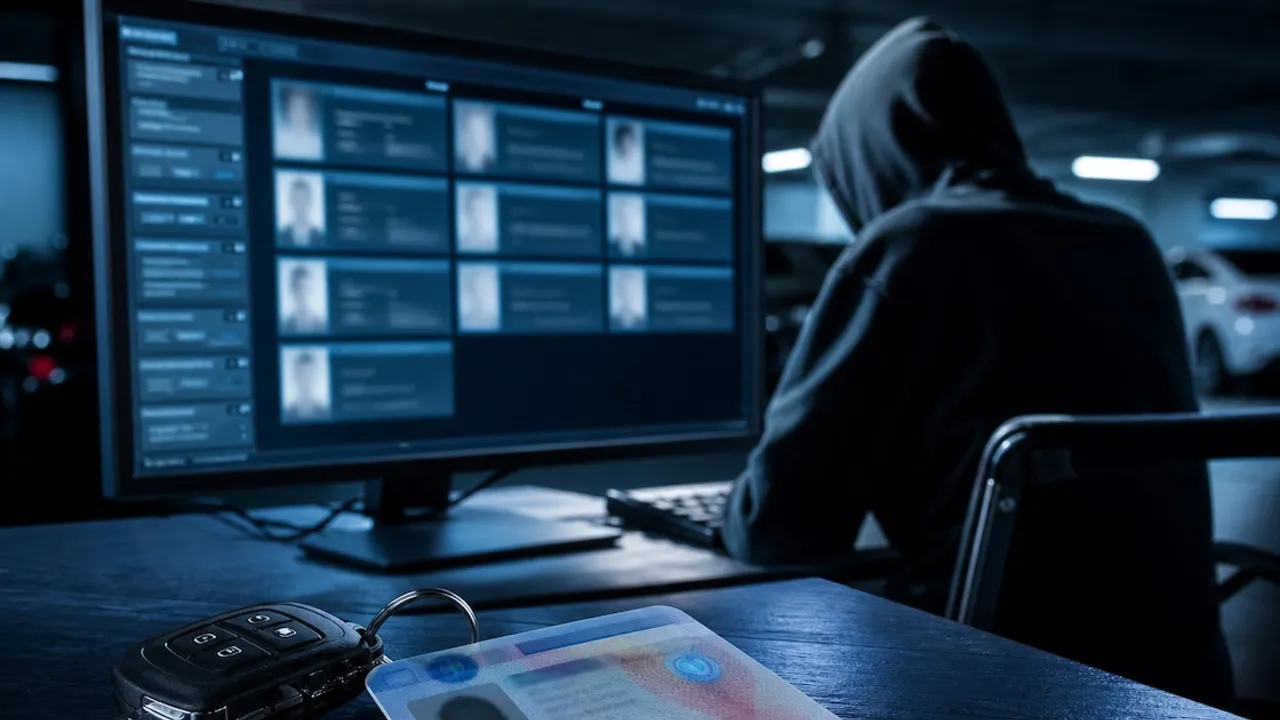
El hackeo de licencias de conducir y datos vehiculares en el estado de Florida encendió las alarmas internacionales tras confirmarse el ingreso no autorizado a la base oficial DAVID. El Departamento de Seguridad Vial y Vehículos Motorizados de Florida detectó la intrusión el 4 de septiembre de 2026 y responsabilizó a una organización criminal extranjera. Las autoridades locales informaron que el incidente fue mitigado con rapidez y que no persisten accesos clandestinos dentro del sistema informático.
Origen del ataque y el alcance del hackeo de licencias
De acuerdo con los informes oficiales, la brecha de seguridad se produjo tras el compromiso de las credenciales de un agente policial perteneciente a Plant City. Dicha información confidencial se encontraba almacenada indebidamente en un dispositivo electrónico de uso personal y no en equipos corporativos protegidos. Esta falta de resguardo permitió a los atacantes franquear las defensas de la plataforma estatal que custodia información sensible de millones de ciudadanos.
Pese a que la entidad estatal confirmó la intrusión, evitó especificar la cantidad exacta de expedientes revisados o descargados por los ciberdelincuentes. La entidad gubernamental tampoco precisó cuáles fueron los campos afectados, dejando en la incertidumbre si se vulneraron fotografías, historiales de tránsito o números de identificación personal. La falta de un balance oficial mantiene la preocupación entre conductores y analistas tecnológicos del sector.
Reivindicación de ShinyHunters y discrepancias técnicas
El grupo ShinyHunters se atribuyó públicamente la vulneración a través de foros en la red oscura antes del pronunciamiento formal del gobierno. A raíz del hackeo de licencias, los atacantes aseguraron haber sustraído más de doscientos mil registros confidenciales y exhibieron como supuesta prueba una ficha perteneciente al fallecido financista Jeffrey Epstein. Sin embargo, los peritos oficiales no validaron la autenticidad de dicho archivo ni admitieron que se haya producido una extracción a gran escala.
Asimismo, existen marcadas contradicciones respecto a la vulnerabilidad explotada durante la incursión informática. Mientras los delincuentes afirmaron haber burlado los mecanismos de restablecimiento de contraseñas de múltiples cuentas, el Estado sostiene que el problema se limitó a un solo usuario descuidado. La organización criminal retiró las publicaciones de su sitio tras vencer el plazo establecido para un eventual contacto con las autoridades estatales.
Investigaciones paralelas y el impacto de los ciberataques
La gravedad del hecho motivó la intervención del Departamento de Cumplimiento de la Ley de Florida, el Servicio Digital local y la Fiscalía General estadual. Estas instituciones trabajan de forma conjunta para identificar la trazabilidad del incidente, recopilar evidencia digital y prevenir nuevos intentos de penetración informática. Hasta el momento no se han dictado órdenes de captura ni se han anunciado imputaciones formales contra sospechosos determinados.
El episodio se conoció en simultáneo con otra vulnerabilidad que afectó a la firma IDScan.net, bajo indagación por la Oficina Federal de Investigación. Aunque en esa plataforma privada se detectó la exposición de millones de documentos de identidad, los investigadores descartan un vínculo directo entre ambos acontecimientos. La recurrencia de estos incidentes pone de relieve la vulnerabilidad de las bases registrales públicas frente al cibercrimen organizado a escala global.
Lecciones de ciberseguridad relevantes a nivel global
Este hackeo de licencias en dependencias estatales evidencia la importancia crítica de aplicar normas estrictas para el resguardo de información ciudadana. En países como Paraguay, donde las instituciones avanzan progresivamente en la digitalización de trámites vehiculares y registros cívicos, estos antecedentes remarcan la necesidad de blindar los accesos remotos y restringir el almacenamiento de claves en equipos personales.
Las fallas humanas vinculadas al manejo de credenciales continúan siendo la puerta de entrada más habitual para los grupos cibercriminales modernos. Por ello, la adopción de controles de doble factor y auditorías permanentes resultan indispensables para mitigar los riesgos de filtración masiva de datos personales y evitar casos de suplantación de identidad.
Datos clave
- Intrusión detectada: El Departamento de Seguridad Vial de Florida confirmó un acceso no autorizado a su sistema el 4 de septiembre de 2026.
- Falla de credenciales: El ingreso se originó por contraseñas de un oficial de policía guardadas de manera indebida en un equipo personal.
- Reclamo de atacantes: El grupo ShinyHunters afirmó haber sustraído más de doscientos mil expedientes, cifra no convalidada oficialmente.
- Acciones institucionales: La Fiscalía General de Florida y agencias policiales encabezan las investigaciones mientras la brecha se considera contenida.