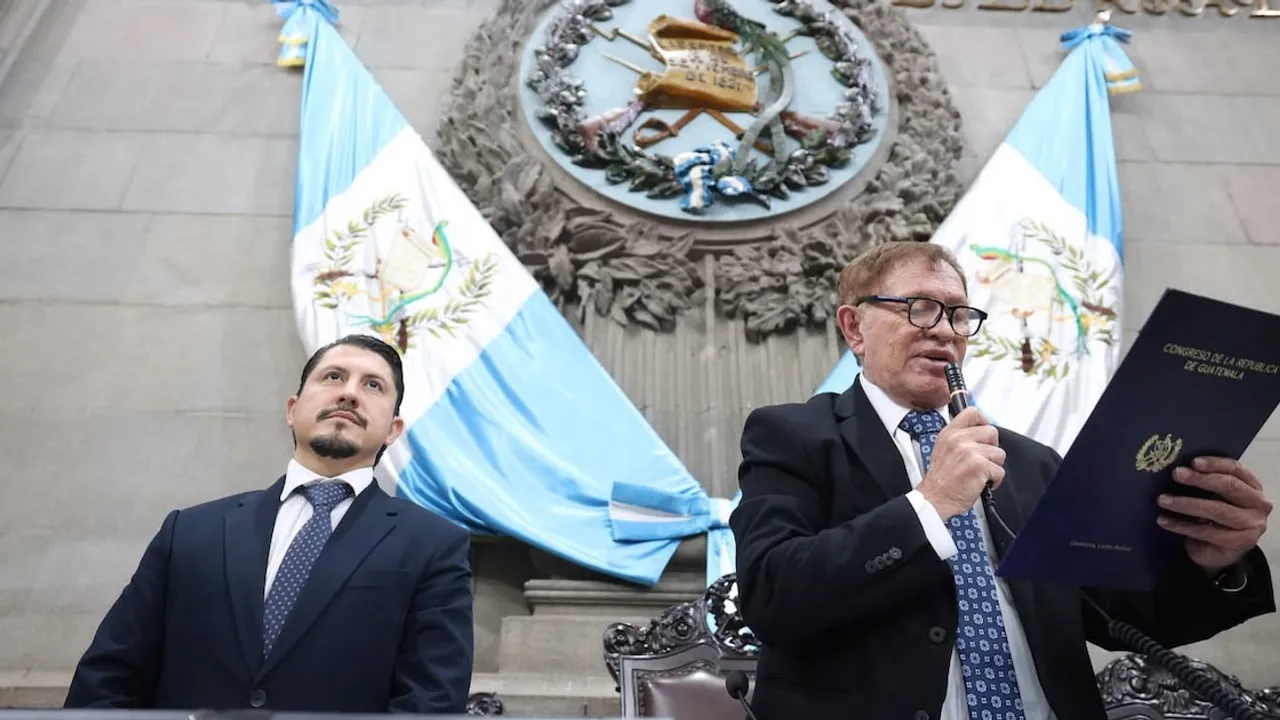
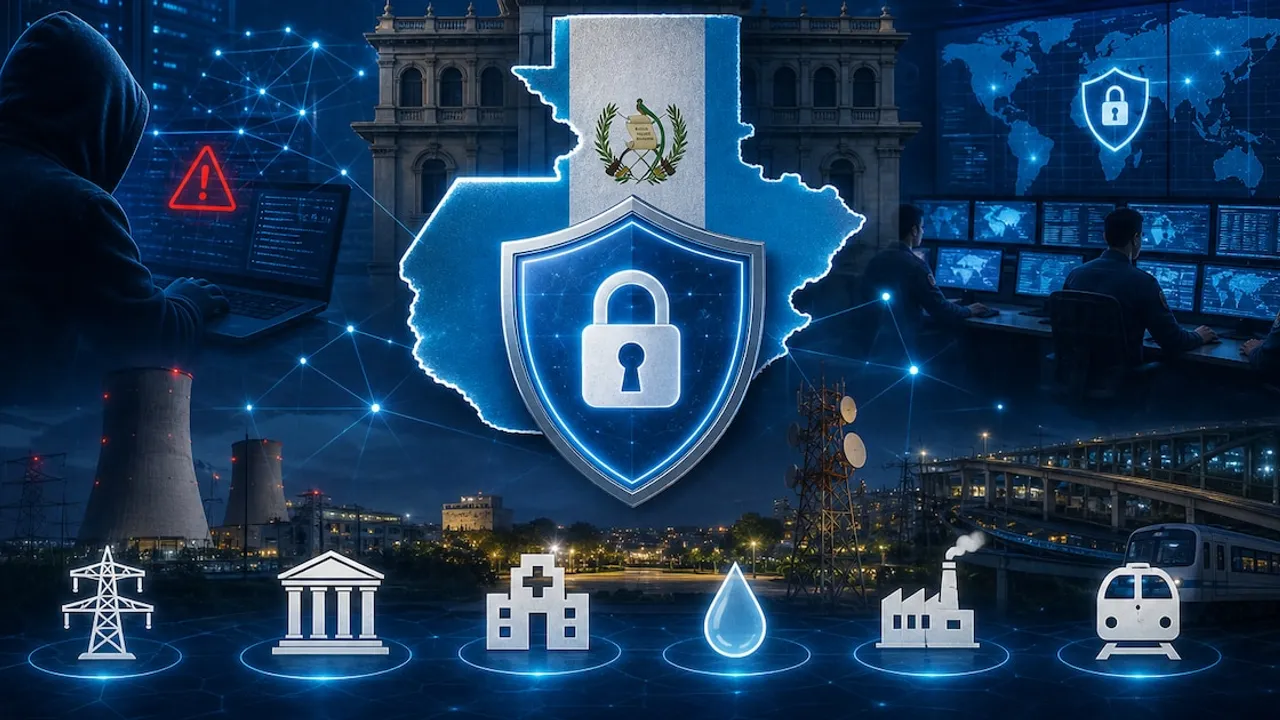
La normativa sobre ciberseguridad en Guatemala dio un paso determinante tras la sanción del Decreto 26-2026 en el parlamento de dicho país. El Congreso de la República aprobó de urgencia nacional la iniciativa 6347 con el respaldo de 121 legisladores, con el fin de erigir una estructura estatal sólida para contener ataques digitales y proteger infraestructuras críticas públicas y privadas.
El plenario legislativo dio luz verde al proyecto de 96 artículos tras validar una moción privilegiada con 109 votos favorables y 10 en contra. La propuesta contó con dictamen favorable con modificaciones de la Comisión de Asuntos de Seguridad Nacional, conducida por el legislador Jorge Mario Villagrán. Su vigencia plena arrancará 30 días posteriores a su difusión oficial en el diario estatal.
Estructura estatal y el nuevo centro de incidentes
El esquema institucional aprobado contempla la instauración del Consejo Nacional de Ciberseguridad, un órgano que tendrá en la presidencia al mandatario de la nación junto a diversos ministros de Estado y al secretario de Inteligencia Estratégica. Asimismo, el Ministerio de Gobernación asumirá el mando operativo por intermedio de una flamante Dirección Nacional de Ciberseguridad, entidad encargada de diagramar directrices de defensa y protocolos de reacción ante incidentes.
Como parte medular de esta estrategia de ciberseguridad en Guatemala, se formalizó la creación del Centro de Respuesta a Incidentes de Ciberseguridad de Guatemala (CRIC-GT). Dicho organismo dispondrá de un margen temporal de 18 meses para iniciar sus operaciones activas. Por su parte, la cartera de Defensa Nacional administrará una unidad de ciberdefensa que actuará de manera independiente a las tareas civiles de resguardo.
El plan estructural suma también la conformación de una fiscalía especializada en delitos cibernéticos, juzgados ad hoc y gabinetes de informática forense. A esto se añadirá una mesa técnica multisectorial y la inclusión de contenidos formativos en el sistema educativo.
Régimen penal, registros e intervención de datos
El texto legislativo define los delitos informáticos y establece castigos de dos a ocho años de prisión para conductas que involucren acceso no autorizado, interceptación, borrado o adulteración de datos en sistemas digitales. Las penas experimentarán agravantes cuando las agresiones perjudiquen instalaciones críticas, información de seguridad nacional o busquen lucro ilegal, con inhabilitaciones de hasta siete años para funcionarios infractores.
En cuanto a los procesos judiciales, las órdenes de allanamiento informático exigirán minuciosidad técnica y favorecerán el duplicado forense de evidencia antes que la clausura de plataformas completas. Cuando las intervenciones puedan comprometer los circuitos financieros, los magistrados deberán consultar al Banco de Guatemala o a la Superintendencia de Bancos antes de ordenar medidas invasivas.
Plazos de alerta temprana y cooperación internacional
La ley marco impone a las organizaciones tiempos perentorios para reportar contingencias: tres horas ante eventos en infraestructuras clave y seis horas para episodios convencionales, con 72 horas de margen para el informe definitivo. El CRIC-GT tendrá la obligación de resguardar el anonimato de los datos compartidos en dichos avisos.
El avance legislativo responde a una seguidilla de vulneraciones registradas en 2026 contra dependencias públicas, centros universitarios, el tribunal constitucional y corporaciones mercantiles. La meta estatal apunta además a viabilizar la integración nacional al Convenio de Budapest. Por su parte, el Comité Coordinador de Asociaciones Agrícolas, Comerciales, Industriales y Financieras (CACIF) apoyó la modernización tecnológica, aunque reclamó afinaciones técnicas para alejar riesgos de inconstitucionalidad.
Datos clave
- Respaldo legislativo: la normativa fue convalidada mediante 121 votos afirmativos en el parlamento guatemalteco.
- Sanciones penales: los ataques informáticos y la manipulación de sistemas conllevarán castigos de dos a ocho años de reclusión.
- Órganos clave: se crean el Consejo Nacional de Ciberseguridad y el Centro de Respuesta a Incidentes (CRIC-GT).
- Reporte urgente: las entidades afectadas en infraestructura crítica deberán alertar en un plazo máximo de tres horas.