El reciente ciberataque en Francia ha provocado pérdidas millonarias al forzar la destrucción masiva de mercaderías perecederas en cientos de locales comerciales. Los atacantes tomaron el control remoto de la infraestructura técnica durante la noche para alterar el funcionamiento de los equipos de frío. La Fiscalía de París confirmó la apertura de investigaciones tras constatarse daños generalizados en las cadenas de suministro de alimentos.
Sabotaje térmico en cientos de comercios
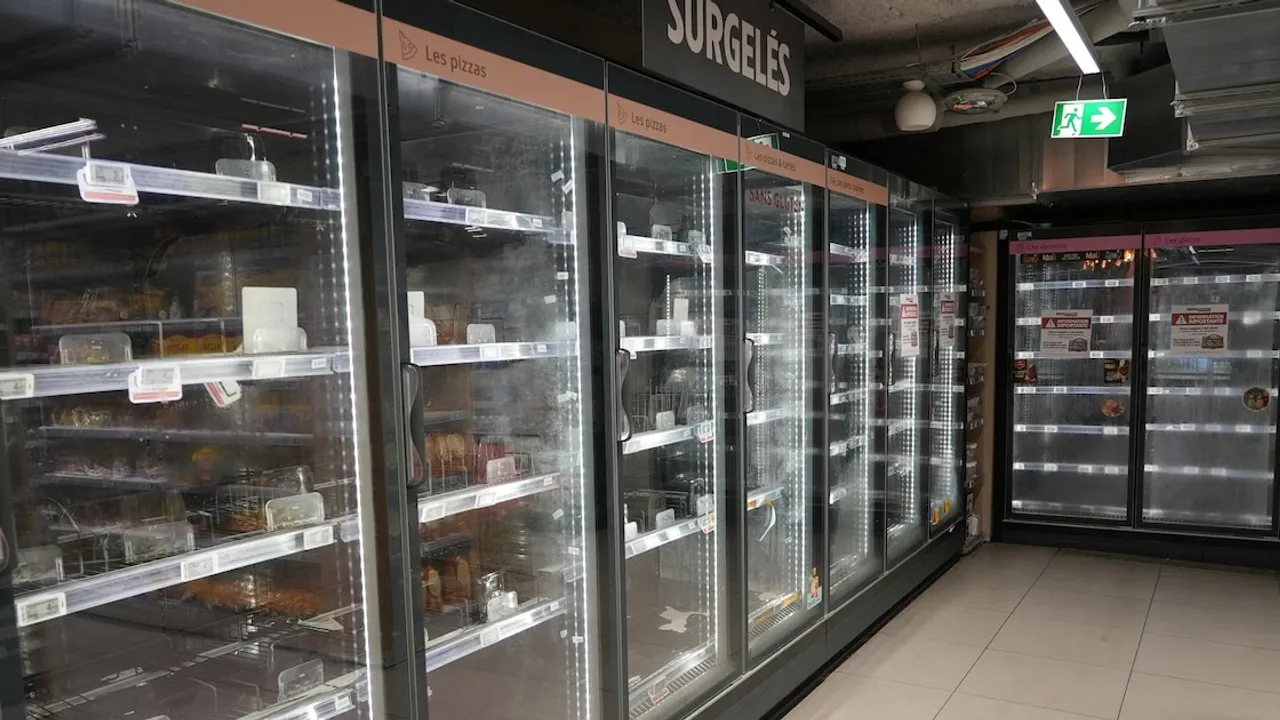
La ofensiva afectó de manera directa a más de cuatrocientas tiendas distribuidas en el territorio galo. Durante la incursión nocturna, los agresores desconectaron miles de unidades de refrigeración y congelamiento destinadas a conservar carnes, lácteos y productos congelados. En varios de los locales intervenidos, las temperaturas internas treparon hasta los cincuenta grados centígrados a lo largo de seis horas consecutivas.
El sobrecalentamiento deliberado de la maquinaria no solo descompuso la totalidad de las existencias comestibles, sino que además provocó principios de incendio en diversas sucursales. Al amanecer, los encargados de los comercios debieron retirar y desechar toneladas de productos para evitar intoxicaciones masivas entre los consumidores. Hasta el momento, ningún colectivo informático ha reivindicado la autoría material del sabotaje.
Consecuencias del ciberataque en Francia y la región
El impacto de este ciberataque en Francia trascendió las fronteras nacionales debido a la interconexión de las redes logísticas. Comercios y distribuidores radicados en Bélgica, Luxemburgo y los Países Bajos notificaron anomalías y fallas de seguridad análogas en sus sistemas operativos. Las autoridades europeas analizan si se trata de una acción coordinada a gran escala orientada a golpear la distribución de víveres.
Las pesquisas iniciales indican que la vulnerabilidad se originó en el software de un proveedor técnico con sede en Dinamarca. Dicho fabricante comercializa programas destinados a la gestión remota del frío industrial en locales de gran envergadura. La firma tecnológica comunicó que los comercios afectados operaban con versiones de firmware desactualizadas y recordó la necesidad de migrar hacia sistemas modernos para evitar incidentes.
Vulnerabilidades en la cadena de suministros y tecnología operativa
El episodio refleja la fragilidad de la tecnología operativa que gestiona la automatización de fábricas, embotelladoras y plantas de agua potable en el continente. Estas redes industriales conviven frecuentemente con equipos heredados que carecen de parches recientes ante agresiones digitales sofisticadas. Por ello, la interdependencia técnica en la cadena de suministros representa un flanco débil que los piratas informáticos explotan con mayor agresividad.
Los expertos en seguridad informática advierten que la infraestructura crítica alimentaria se ha convertido en un blanco estratégico dentro de los conflictos contemporáneos. La ofensiva sobre la distribución civil coincide con un endurecimiento de la guerra electrónica en el Viejo Continente, vinculada a las tensiones militares tras la invasión de Ucrania. Previamente, grupos informáticos atacaron entidades financieras, cajeros automáticos y plantas automotrices británicas con severas consecuencias económicas.
Para economías abiertas como la de Paraguay, estos eventos subrayan la relevancia de resguardar los sistemas de refrigeración y almacenaje del sector agroexportador e industrial ante posibles fallas digitales. La digitalización acelerada de depósitos y supermercados exige protocolos estrictos para garantizar la soberanía y seguridad del abastecimiento básico.
Datos clave
- Afectación masiva: Más de 400 supermercados franceses perdieron mercaderías por la manipulación de sus sistemas térmicos.
- Temperaturas críticas: Los refrigeradores alcanzaron 50 grados durante seis horas e incluso se reportaron principios de incendio.
- Falla en el software: La vulnerabilidad provino de herramientas de control desarrolladas por un proveedor de Dinamarca con firmware obsoleto.
- Alcance internacional: Bélgica, Luxemburgo y los Países Bajos también registraron problemas de seguridad similares en sus redes.