El ciberataque a Binance provocó la sustracción de aproximadamente 6.300 millones de dólares en activos digitales tras una vulneración en los sistemas de la mayor plataforma de intercambio del planeta. Investigadores federales de los Estados Unidos responsabilizaron directamente a un equipo informático dependiente del régimen de Corea del Norte por la intrusión.
La gravedad del incidente obligó a suspender temporalmente los depósitos y extracciones de fondos. La administración de la compañía anunció medidas inmediatas para restablecer las operaciones rutinarias y evitar perjuicios monetarios directos sobre los ahorros de sus usuarios registrados a escala internacional.
Responsabilidad norcoreana en el ciberataque a Binance
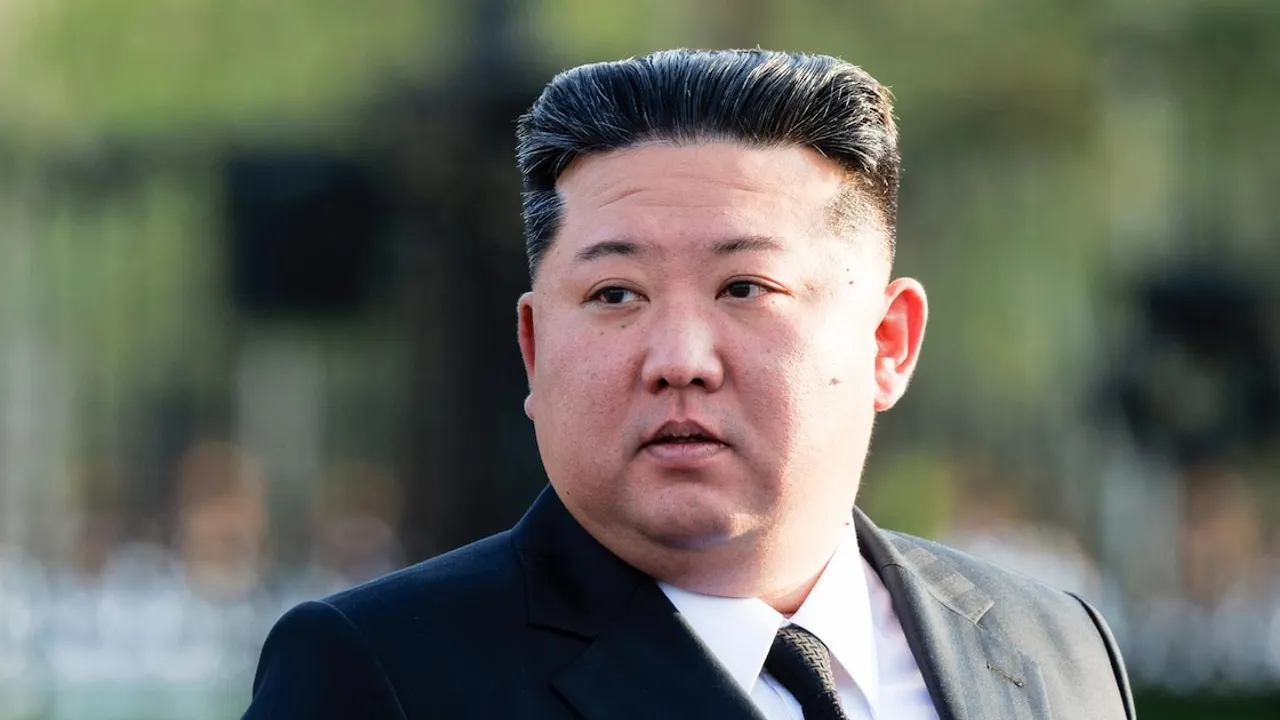
El Buró Federal de Investigaciones de los Estados Unidos apuntó contra la estructura de ciberdelincuencia denominada TraderTraitor, una cédula vinculada orgánicamente al gobierno de Kim Jong-un. De acuerdo con los informes de inteligencia, esta agrupación se especializa en vulnerar plataformas financieras con el objetivo de captar recursos económicos para el estado asiático.
La pesquisa oficial determinó que los piratas informáticos transformaron la mayor parte de los fondos robados a la criptomoneda ethereum. Las autoridades norteamericanas detectaron que la red involucrada planea blanquear este capital por medio de plataformas de finanzas descentralizadas y servicios de canje instantáneo, aprovechando la falta de regulaciones estrictas en esos sectores.
El esquema de ocultamiento utiliza mecanismos avanzados para fragmentar los saldos y dificultar la trazabilidad de las transacciones en la cadena de bloques. Los peritos estadounidenses señalaron que vigilan los movimientos vinculados a las billeteras virtuales asociadas con este grupo estatal.
Respuesta de la plataforma y reposición de fondos
Frente al impacto generado por el ciberataque a Binance, la firma comunicó que ya repuso el noventa por ciento de los activos sustraídos. Dicha reposición se concretó mediante la compra de nuevos instrumentos en el mercado utilizando recursos corporativos propios.
Richard Teng, copresidente ejecutivo de la entidad, explicó públicamente que el diez por ciento pendiente corresponde a activos con menor liquidez, por lo cual su readquisición demandará algo más de tiempo. La empresa comprometió más de 6.340 millones de dólares de sus fondos internos de reserva, integrados por el fondo SAFU, la cobertura para operaciones de futuros y capital de tesorería.
La entidad implementó una nueva auditoría instantánea de balance general correspondiente al 31 de octubre para asegurar que carteras con tenencias en bitcoin, ethereum, tether, solana y otros activos dispongan de un respaldo íntegro de uno a uno. El objetivo principal consiste en disipar cualquier riesgo de insolvencia operativa frente a los retiros.
Metodología del hackeo y lavado de activos
Las indagaciones técnicas iniciales revelaron que la vulnerabilidad comenzó en la computadora portátil de un ingeniero del área de operaciones. A través de este dispositivo comprometido, los atacantes lograron infiltrarse en los sistemas internos de la corporación.
El programa malicioso implementado durante la intrusión contaba con rutinas orientadas a eliminar registros y borrar rastros de navegación. Esta modalidad sofisticada obstaculizó la detección temprana del acceso no autorizado y complicó las tareas de análisis forense digital.
La corporación de origen asiático, constituida en Shanghái durante 2017 por Changpeng Zhao, debió descentralizar sus dependencias luego de las restricciones al mercado criptográfico adoptadas por China. Desde entonces gestiona el mayor volumen transaccional del mundo sin contar con una sede física unificada, una particularidad que exige esquemas defensivos de alta complejidad frente a ataques estatales coordinados.
Datos clave
- El FBI atribuyó formalmente el robo de USD 6.300 millones a la unidad estatal norcoreana conocida como TraderTraitor.
- Binance ya restituyó el 90% del capital afectado mediante la utilización de sus reservas de tesorería y el fondo especial SAFU.
- La brecha de seguridad se originó en el computador de un ingeniero corporativo mediante software malicioso de borrado de rastros.
- Los atacantes convirtieron el dinero sustraído a ethereum para intentar legitimarlo a través de herramientas descentralizadas.